Golpes de Quishing Disparam 460% no Brasil e Acendem Alerta de Segurança
Dados da ESET revelam um aumento alarmante de 460% nos golpes de phishing via QR Code, conhecidos como quishing, no Brasil entre janeiro e fevereiro de 2026. A técnica explora a familiaridade dos usuários com códigos QR para direcioná-los a páginas falsas ou downloads maliciosos, representando 7,2% das detecções de phishing e dificultando a identificação de ameaças.
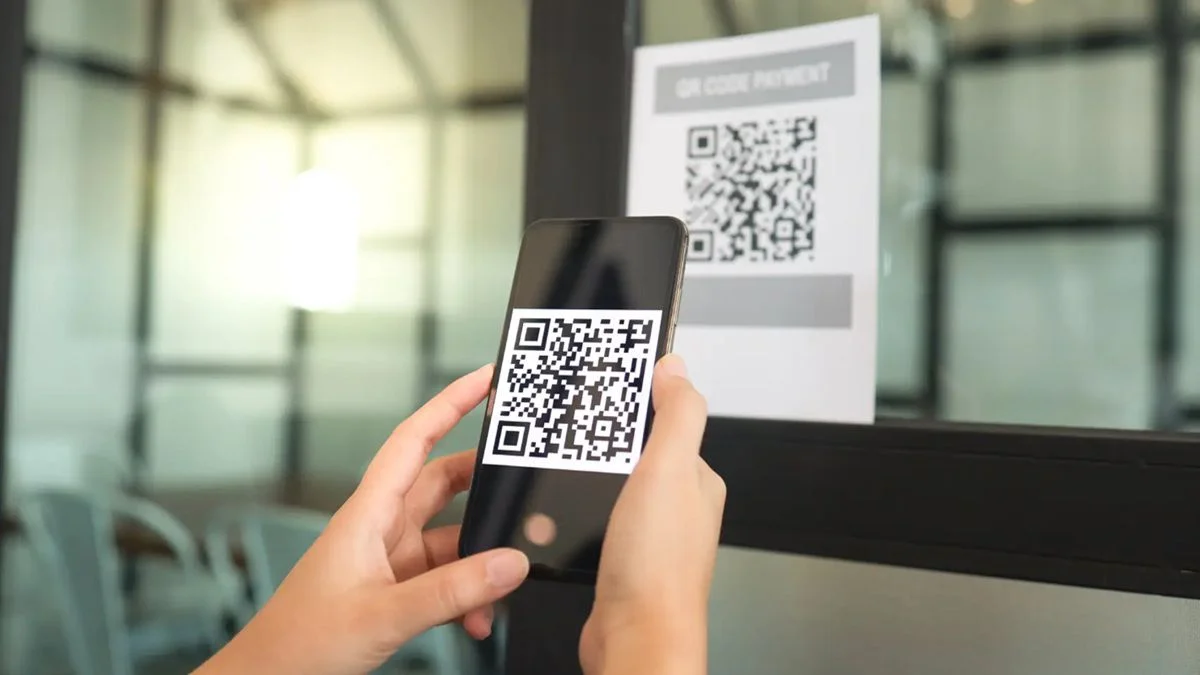
Os golpes de phishing que utilizam QR Codes, popularmente conhecidos como “quishing”, registraram um aumento alarmante de 460% no Brasil entre janeiro e fevereiro de 2026. Dados da telemetria da ESET, referentes ao primeiro semestre do ano, indicam que esses ataques já correspondem a 7,2% do total de detecções de phishing no período.
Entenda a Mecânica do Quishing e Sua Ação Maliciosa
O termo “quishing” descreve especificamente os golpes de phishing que empregam códigos QR para direcionar as vítimas a páginas fraudulentas, formulários de coleta de dados ou arquivos com softwares maliciosos. A eficácia dessa técnica reside na exploração da familiaridade do público com os QR Codes, amplamente usados em pagamentos, cardápios, entregas, eventos e processos de autenticação.
A principal diferença em relação aos links convencionais está na maneira como o endereço chega ao usuário. Ao escanear um QR Code com a câmera do celular, a pessoa pode ser levada ao destino sem ter a oportunidade de observar previamente a URL, o que dificulta a identificação de domínios falsos ou redirecionamentos suspeitos.
Um ataque pode ter início com uma imagem contendo um QR Code, enviada por e-mail, aplicativo de mensagens ou rede social. O código pode aparecer isoladamente ou integrado a um documento que parece legítimo, como um PDF de cobrança, nota fiscal, contrato ou comprovante. Após a leitura, o código direciona o usuário para um site controlado pelos criminosos, que pode simular serviços conhecidos e solicitar senhas, dados bancários ou códigos de autenticação. Em outras situações, a vítima é incentivada a baixar um arquivo malicioso.
Jonathan Ramos, pesquisador de segurança da ESET Brasil, explica que o QR Code “reduz uma etapa importante da avaliação feita pela vítima” porque o endereço não é visível antes da leitura. Ele complementa: “A pessoa enxerga uma imagem familiar, escaneia e muitas vezes segue as instruções sem verificar para onde foi direcionada.”
O Quishing no Contexto Geral do Phishing no Brasil
O avanço dos ataques via QR Code se dá em um cenário onde o phishing permanece como uma das principais ameaças, representando 35,9% de todas as detecções analisadas pela ESET no Brasil durante o primeiro semestre. Apesar do crescimento do quishing, os arquivos PDF concentraram a maior parte das detecções de phishing no período, com a categoria PDF/Phishing respondendo por 52% dos casos identificados pela empresa.
Criminosos frequentemente utilizam documentos que simulam segunda via de boleto, notas fiscais, comprovantes de pagamento ou contratos. Em ambientes corporativos, são comuns documentos como orçamentos, currículos ou pedidos de clientes. Um PDF fraudulento pode conter um botão, link ou QR Code que, ao ser acessado, direciona a vítima para uma página falsa de coleta de credenciais ou para o download de um programa malicioso.
Entre as marcas e plataformas mais usadas como isca nas campanhas de phishing detectadas pela ESET, destacam-se DocuSign (1,3% do volume), Telegram (0,5%) e WeTransfer (0,3%). É importante ressaltar que a presença dessas marcas não implica que seus sistemas foram comprometidos, mas sim que os golpistas reproduzem elementos visuais e linguagem para conferir legitimidade às fraudes.
Medidas Essenciais para se Proteger Contra o Quishing
A primeira e mais crucial medida é verificar o endereço exibido após a leitura do QR Code antes de fornecer qualquer informação. É fundamental observar o domínio, possíveis erros de grafia e redirecionamentos para endereços que não tenham relação com o serviço esperado.
QR Codes recebidos sem contexto exigem máxima cautela. Mensagens que demandam pagamento imediato, confirmação de conta ou alguma ação urgente para evitar um suposto bloqueio visam reduzir o tempo de avaliação da vítima.
Se uma página solicitar senha, dados bancários ou códigos de autenticação, a recomendação é interromper o processo e acessar o serviço diretamente pelo aplicativo ou site oficial. Essa regra também se aplica a documentos recebidos de remetentes desconhecidos ou que não eram aguardados.
A ESET também aconselha manter os dispositivos e softwares atualizados, além de utilizar uma solução de segurança eficaz capaz de bloquear páginas e arquivos maliciosos. Essas precauções são fundamentais para minimizar os riscos, mesmo que o usuário, inadvertidamente, acesse algum conteúdo fraudulento.